Atlassian Cloud für regulierte Branchen
Atlassian Cloud und KI, die jedes Audit besteht
Wir machen Datenhaltung, Zugriffe und Rovo-Agenten so nachweisbar, dass Security, Datenschutz und Prüfer mitgehen.
Compliance-Übersicht
Regel, Kontrolle und Status auf einen Blick
- DSGVODaten bleiben in der EU-RegionErfüllt
- NIS2Audit-Log geht an das SIEMErfüllt
- EU AI ActRovo nur für freigegebene GruppenIn PrüfungErfüllt
- CADASouveränitätsstufe festlegenBeobachten
Warum Governance jetzt auf die Agenda gehört
DSGVO
NIS2
Cyber Resilience Act
Drei Regelwerke, drei verschiedene Antworten auf dieselbe Frage
NIS2 noch ohne nationales GesetzStand Juli 2026, Frist war Oktober 2024
EU-Regulierung
Viele Regelwerke, verschiedene Fristen, ein Audit
Laut Business Software Alliance hat die EU allein 2019–2024 rund 22 Tech-Gesetze verabschiedet. Sie entstanden parallel, überschneiden sich und widersprechen sich teils. Ein einziger Sicherheitsvorfall kann deshalb mehrere Meldepflichten auslösen, jede mit eigener Definition, Frist und eigenem Formular.
- NIS2 hätte bis Oktober 2024 in nationales Recht kommen sollen. Stand Juli 2026 fehlte das Gesetz noch in Frankreich, Spanien, Irland und den Niederlanden.
- DSGVO, NIS2 und der Cyber Resilience Act beschreiben einen meldepflichtigen Vorfall jeweils anders.
- Nationale Cloud-Prüfungen wie BSI C5 oder das französische SecNumCloud stellen eigene Anforderungen, teils an die Eigentümer des Anbieters.
- Der EU AI Act gilt als ähnlich weitreichend wie die DSGVO – auch bei der Höhe der Bußgelder.
Für dich heißt das: Deine Governance muss neue Pflichten aufnehmen können, ohne dass du jedes Mal von vorn planst. Genau darauf richten wir Atlassian Cloud aus.
Atlassian-Plattform · Stand Oktober 2026
Was die Plattform heute kann und was noch kommt
Heute verfügbar
Daten in der EU
Eigene Instanz
Sensible Daten finden
KI-Agenten
Nachweise
Angekündigt oder auf der Roadmap
Daten in der EU
Eigene Instanz
Sensible Daten finden
KI-Agenten
Nachweise
 Atlassian Team '26 Europe
Unser Vorgehen
In vier Schritten zu KI-Governance, die mitwächst
Wir arbeiten im Kreislauf, den auch Atlassian empfiehlt: vorbereiten, Grenzen ziehen, beobachten – und nach jeder Ausbaustufe nachschärfen.
Daten KI-bereit machen
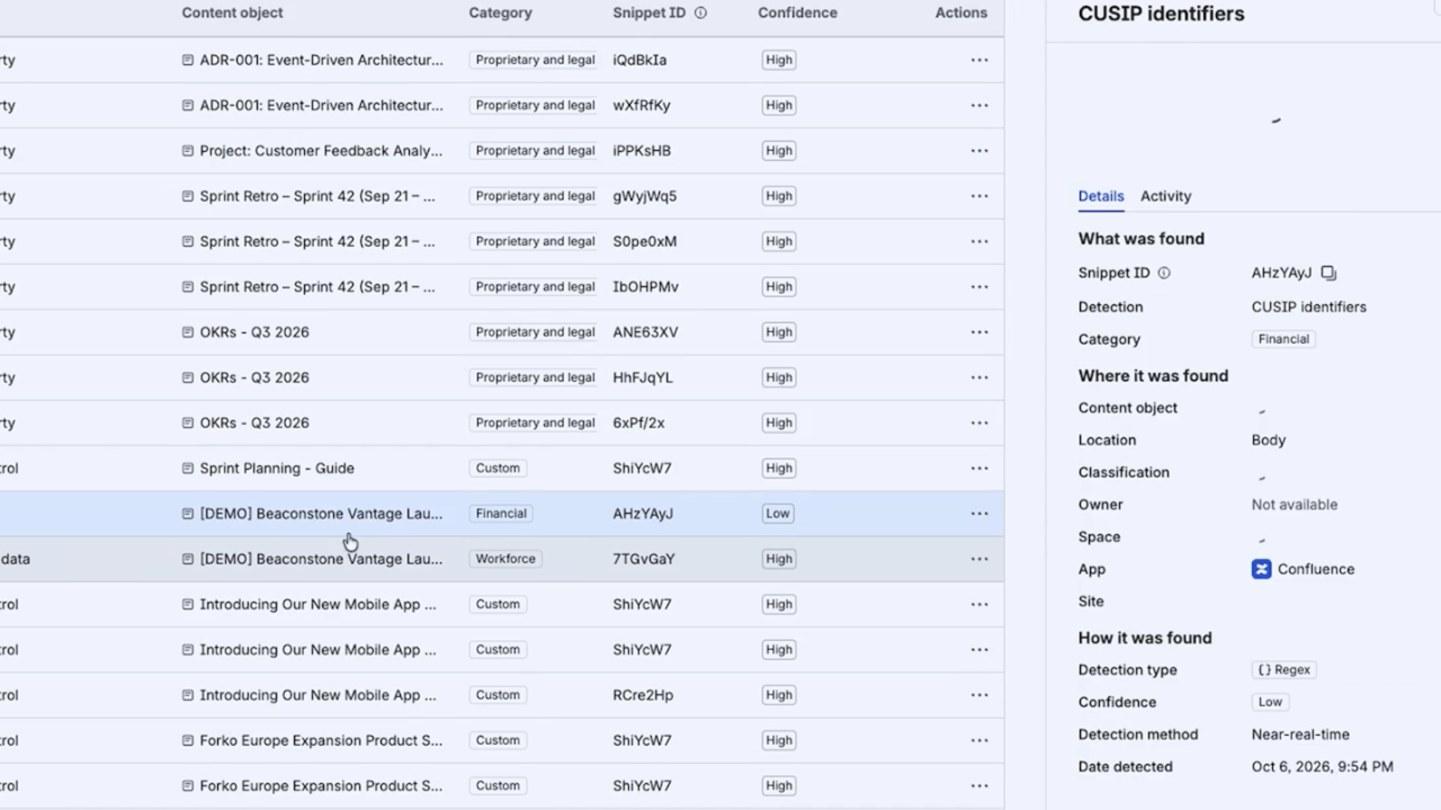
Wir legen mit dir fest, was vertraulich ist, scannen die ganze Site und lassen Treffer per Policy schwärzen oder melden.
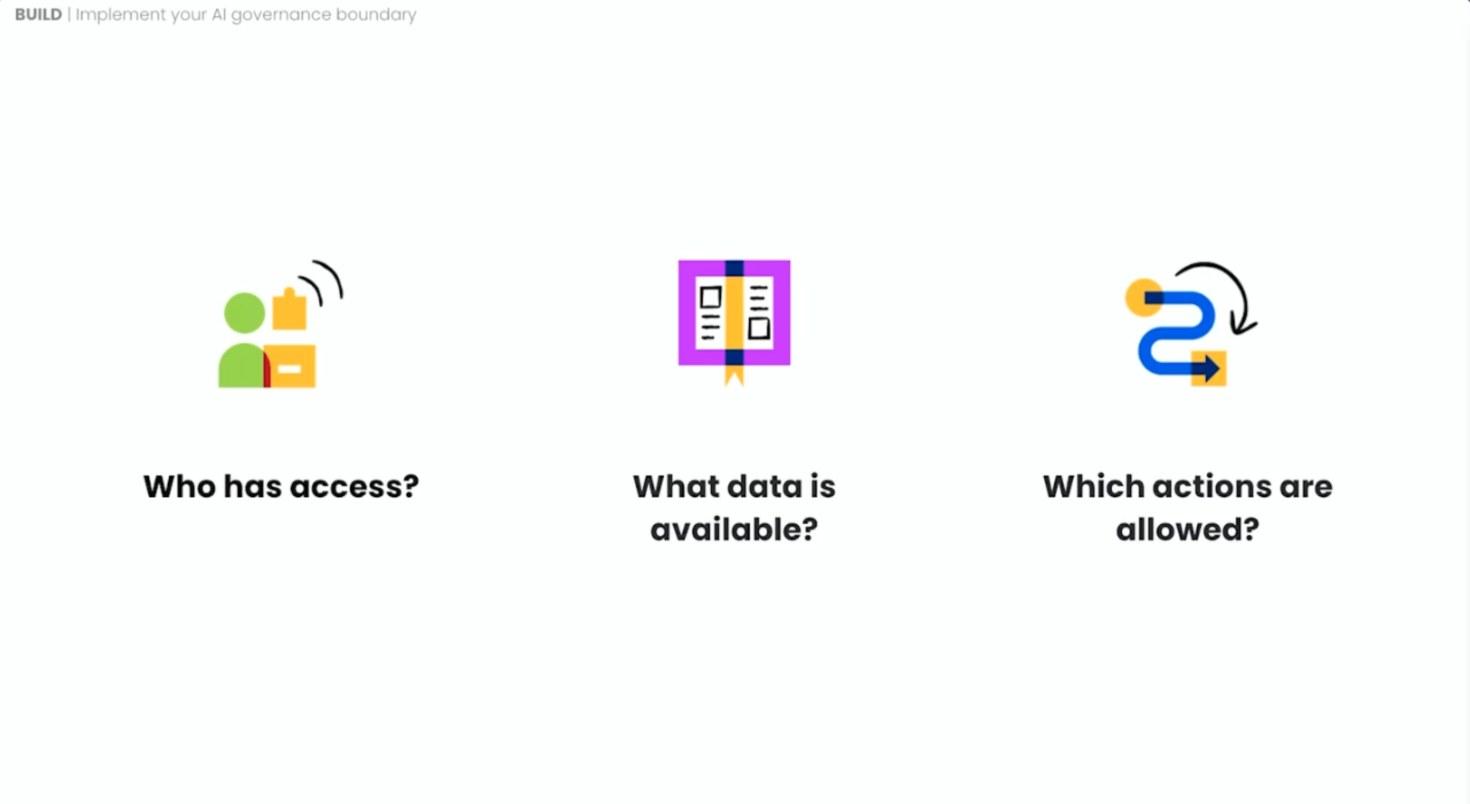
Die Grenze ziehen
Wir klären drei Fragen: Wer hat Zugriff, welche Daten sieht die KI, und welche Aktionen darf ein Agent ausführen?
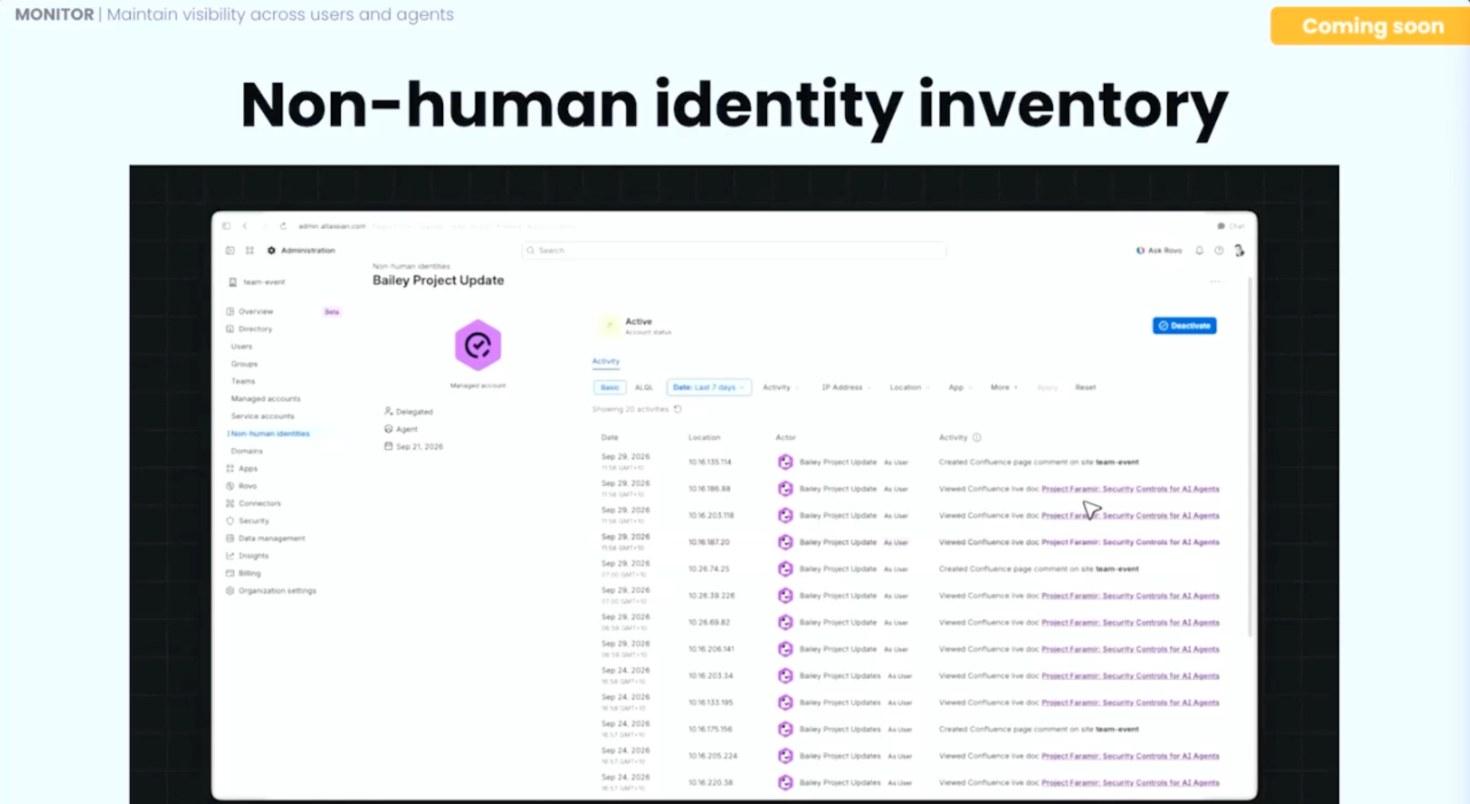
Menschen und Agenten im Blick
Übersicht, Agenten-Inventar und Audit-Log zeigen, wer welchen Agenten wann mit welchen Werkzeugen nutzt.
Nachschärfen
Neue Funktionen und neue Pflichten verschieben die Grenze. Deshalb beginnt die Runde nach jeder Ausbaustufe neu.
 Atlassian Team '26 Europe / TeamViewer
Praxisbeispiel
TeamViewer führt Rovo in Stufen ein
TeamViewer hat Rovo in Stufen freigeschaltet: erst die Suche, dann den Chat, dann Agenten. Am Anfang standen die Fragen der Stakeholder zu Sicherheit, Datenschutz und verantwortungsvoller KI – erst als die beantwortet waren, ging es breiter los.
- Due Diligence über das Atlassian Trust Center gab der Sicherheitsprüfung einen strukturierten Startpunkt.
- Rovo kam über Gruppen statt für die ganze Organisation. So ließ sich der Kreis bewusst Schritt für Schritt erweitern.
- Jeder Space bekam einen klaren Eigentümer, die Pflege der Rechte wurde Daueraufgabe. Alte Berechtigungen wurden bewusst nicht vorab komplett saniert.
- Im Third-Level-Support analysierte Rovo Ticket-Stichproben. Bewertung und Entscheidung blieben bei Menschen.
Die monatlich aktiven Rovo-Nutzer stiegen in der frühen Phase etwa um das Achtfache. Toni Soldat betont, dass das noch kein Beleg für Geschäftswert ist. Als Nächstes stehen bei TeamViewer der Lebenszyklus von Agenten und der Datenschutz an.
Funktionen im Detail
So sieht Governance in Atlassian aus
Die Bausteine, mit denen wir arbeiten – von der Datenerkennung bis zum Agenten-Inventar.
Häufige Fragen zu Cloud-Governance
Was IT-Leitung, Security und Datenschutz vor dem nächsten Schritt klären sollten.
Reicht Data Residency für digitale Souveränität?
Für viele Anforderungen nicht. Data Residency regelt, wo Daten liegen. Der geplante Cloud and AI Development Act (CADA) könnte in seiner strengsten Stufe zusätzlich europäisches Kapital und Personal verlangen. Der Text ist laut Atlassian noch nicht final, also plane mit Optionen statt mit einer festen Annahme.
Ist Isolated Cloud die Lösung?
Für manche Unternehmen ja: Isolated Cloud bietet eine dedizierte, isolierte Umgebung. Sie erfüllt aber nicht automatisch Anforderungen an Datensouveränität. Prüfe getrennt, wo Daten liegen, welche Rechtsräume und Zugriffsregeln gelten und ob die konkreten Sicherheitsanforderungen erfüllt werden. Die dedizierte Umgebung ist zudem teurer als die reguläre Cloud.
Was ändert der EU AI Act an unserer Atlassian-Nutzung?
Er ist risikobasiert und hat seit ChatGPT eigene Regeln für KI-Modelle. Oft übersehen werden die Pflichten zur KI-Kompetenz deiner Mitarbeitenden. Schulung gehört deshalb genauso zur Governance wie die technischen Einstellungen.
Müssen wir vor Rovo alle Berechtigungen bereinigen?
TeamViewer hat das nicht getan. Das Team hat Zugriff über Gruppen gesteuert, Eigentümer je Space festgelegt und die Pflege als laufende Aufgabe aufgesetzt. Ein Berechtigungs-Check vorab zeigt dir, wo das echte Risiko liegt und wo du später nacharbeiten kannst.
Womit fangen wir am besten an?
Mit drei schnellen Schritten, die auch Atlassian empfiehlt: das Trust Center für die Due Diligence nutzen, eigene Erkennungsmuster für deine sensiblen Begriffe anlegen und die Agent-Insights im Admin-Bereich öffnen. Dazu gehört die Frage, was Souveränität für dich konkret heißt – die klären wir im Governance-Check mit dir.
So unterstützen wir dich
Als Atlassian Platinum Partner bringen wir die Governance-Bausteine der Plattform in deiner Organisation zum Laufen – vom ersten Scan bis zur Policy, die wirklich durchsetzt.
Guard Premium und Klassifizierung
Wir übersetzen eure Klassifizierung in Guard-Policies und schalten sie in Stufen scharf: erst beobachten, dann automatisieren.
Berechtigungen vor Rovo prüfen
Das Berechtigungs-Assessment zeigt, welche Spaces und Projekte zu offen sind, bevor eine KI darauf zugreift.
Migration mit Governance
Für Teams, die von Data Center in die Cloud wechseln: Data Residency, Admin-Struktur und Policies planen wir gleich mit.
Rovo und Agenten einführen
Freigabe nach Gruppen, Agent-Accounts mit minimalen Rechten und ein Audit-Log, das deine Security-Leute auswerten können.
Bring deine Audit-Fragen mit
Im ersten Gespräch ordnen wir ein, welche der angekündigten Funktionen für deine Anforderungen schon reichen und wo du eine Übergangslösung brauchst.