In den letzten Jahren ist Sicherheit zu einem festen Teil der Softwareentwicklung geworden. Deshalb brauchte die Softwarebranche eine neue Rolle mit neuen Fähigkeiten, die die sichere Entwicklung im Blick behält. So hat die Rolle des DevSecOps Engineers in den vergangenen Jahren an Bedeutung gewonnen.
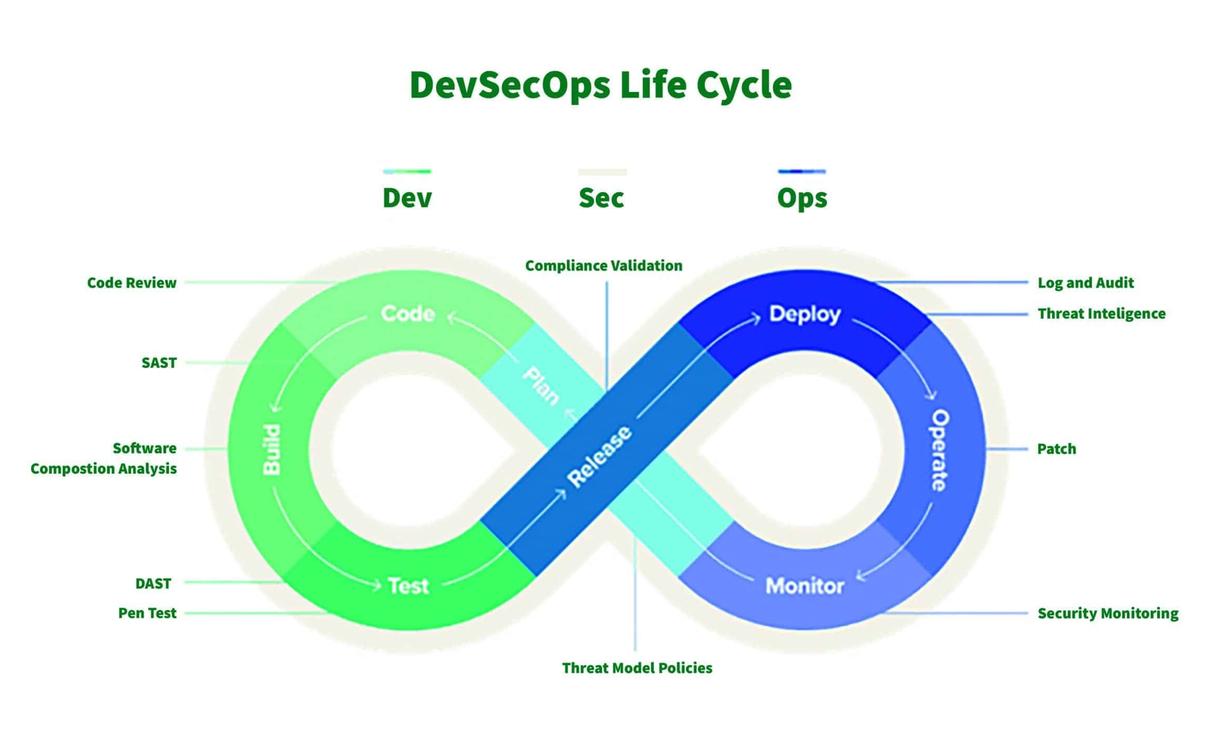
Die Abkürzung DevSecOps steht für Development, Security und Operations. Ziel ist es, die Sicherheit von Anwendungen über den gesamten Software Development Life Cycle (SDLC) hinweg zu verbessern. Richtig eingeführt hilft der Ansatz Entwicklungsteams, sicher zu programmieren und Schwachstellen früh zu verhindern.
DevSecOps Engineers brauchen eine Reihe von Fähigkeiten. Wir zeigen sie in fünf einfachen Schritten – in einzelnen Bereichen gehen sie durchaus in die Tiefe.
Was macht ein DevSecOps Engineer?
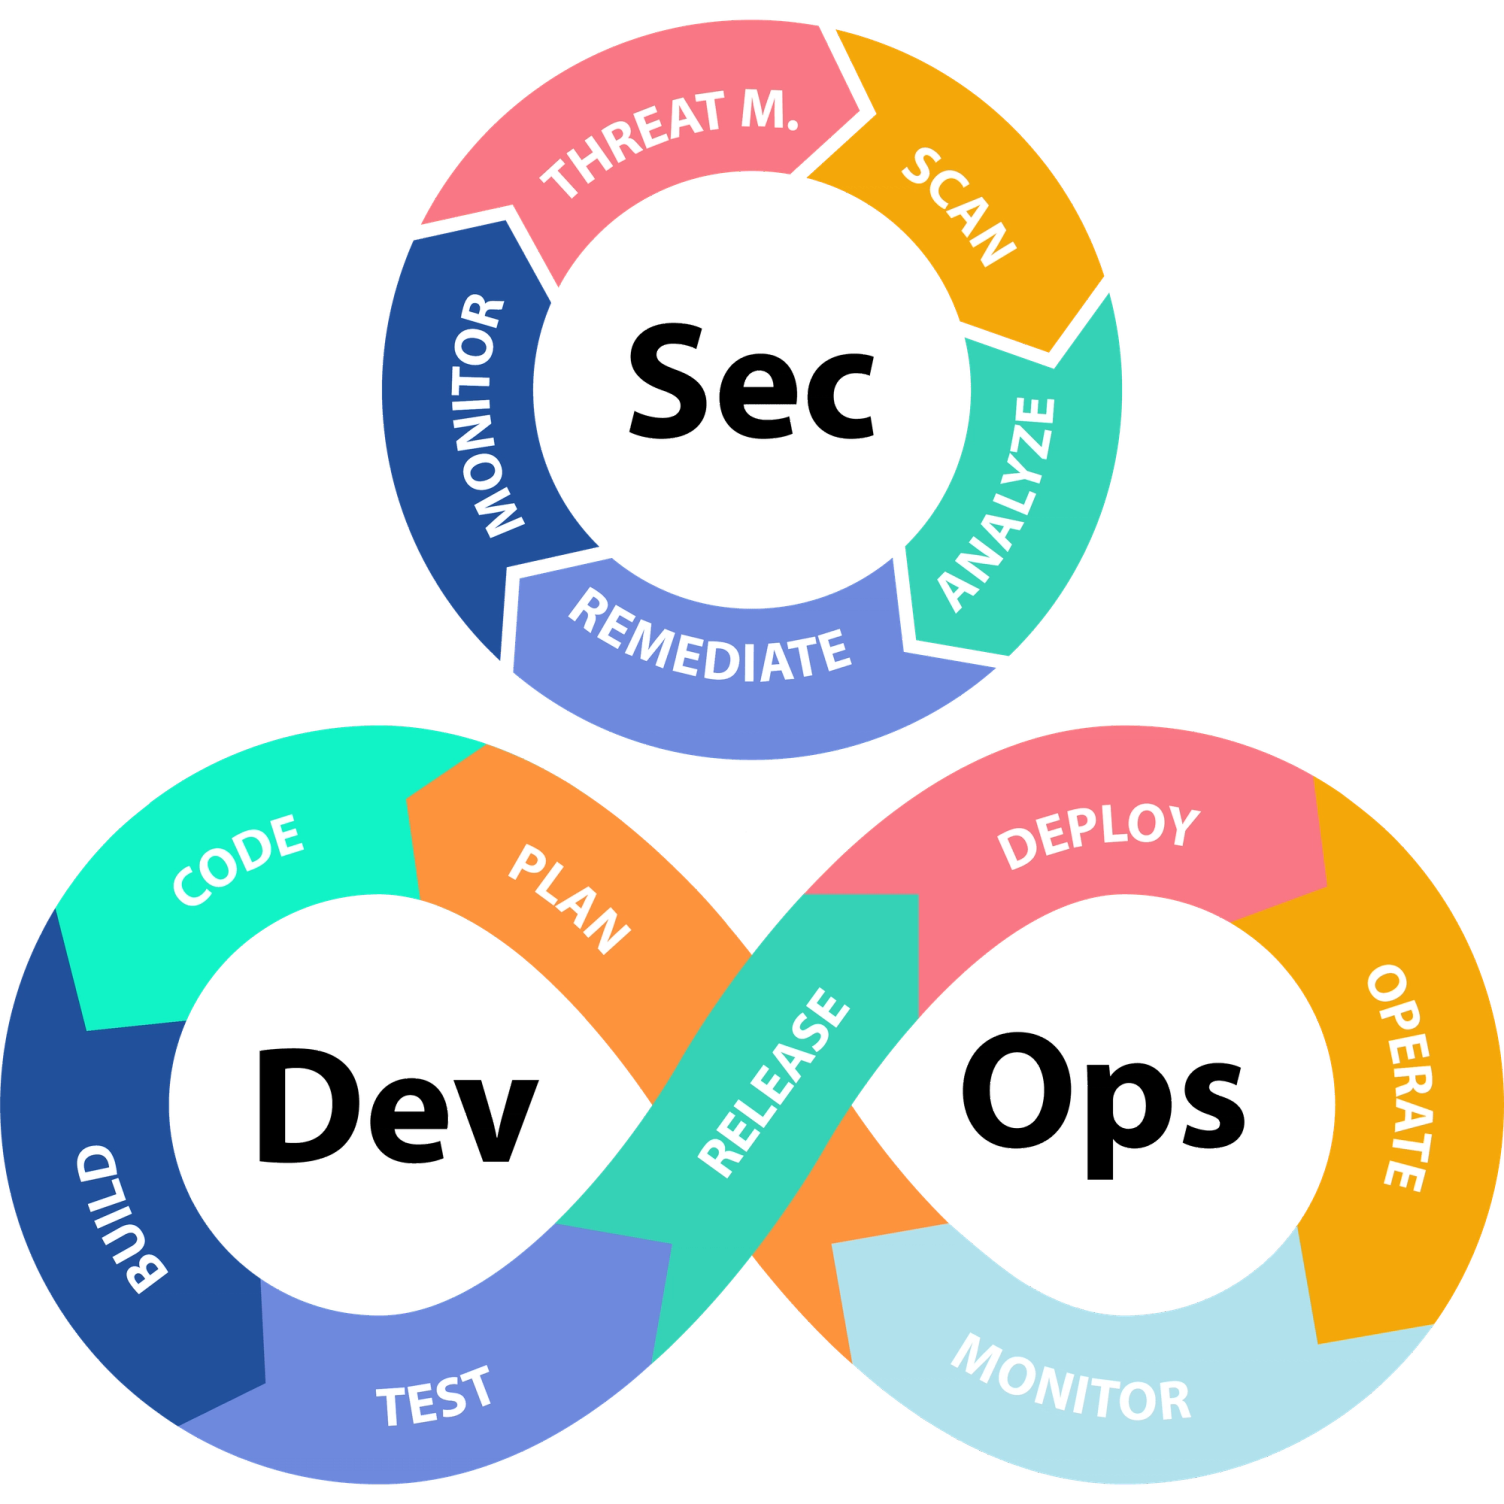
Als DevSecOps Engineer trägst du wesentlich dazu bei, in deinem Unternehmen eine Sicherheitskultur aufzubauen. Weil es dabei um Kultur geht, braucht die Rolle sowohl soziale als auch technische Fähigkeiten. Auf beide gehen wir gleich ein.
DevSecOps Engineers sorgen dafür, dass Anwendungen sicher entwickelt werden, und machen den Entwicklungszyklus selbst sicher. Bei ihrer Arbeit und in den Prozessen arbeiten sie eng mit DevOps Engineers zusammen.
DevSecOps Engineers verankern Sicherheit in DevOps-Prozessen. Sie prüfen Anwendungen gegen Sicherheitsvorgaben und erstellen und etablieren Sicherheitsrichtlinien. Dabei richten sie sich an den kurz- und langfristigen Zielen des Unternehmens aus.
Solides Verständnis von DevOps-Prozessen
DevSecOps setzt auf DevOps auf. Ein Konzept abzusichern, das man nicht beherrscht, ist unmöglich. Deshalb brauchen DevSecOps Engineers ein breites Verständnis von DevOps.
Außerdem müssen sie reibungslos mit ihren DevOps Engineers zusammenarbeiten können. Die Aufgaben von DevOps und DevSecOps Engineers überschneiden sich stark. Das kann für Menschen, die diesen Berufsweg erwägen, verwirrend sein.
DevSecOps Engineers sind für diese Themen verantwortlich:
- Sicherheitswerkzeuge in bestehende Pipelines einbinden
- Ergebnisse überwachen
- sicherstellen, dass Anwendungen frei von kritischen Schwachstellen sind, bevor sie in Produktion gehen
Sicherer Software Development Life Cycle
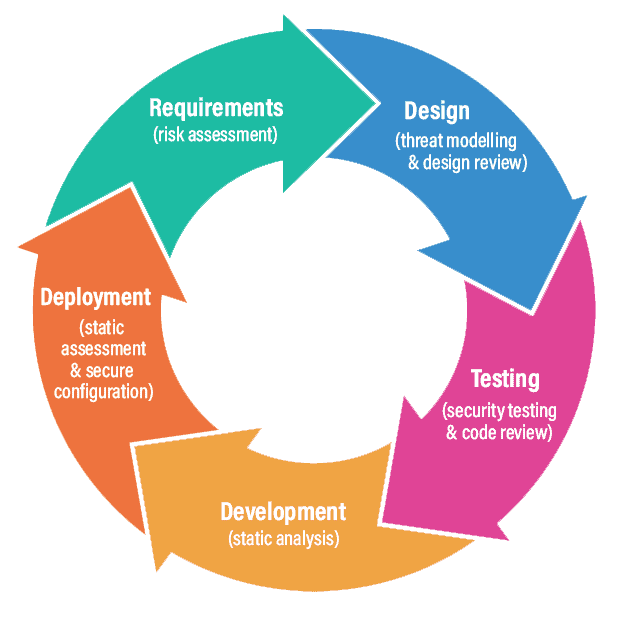
Die Hauptaufgabe eines DevSecOps Engineers ist es, die SDLC-Prozesse abzusichern. Dazu gehören diese Aufgaben:
- verhindern, dass angreifbarer Code in Produktion geht
- Schwachstellentests an den Artefakten aus den Pipelines durchführen
- sicherstellen, dass DevOps Engineers ihre Artefakte signiert haben
Schwachstellen in Anwendungen zu schließen, deren Entwicklung schon abgeschlossen ist, bedeutet zusätzliche Arbeit für die Entwicklungsteams.
Deshalb bauen DevSecOps Engineers Sicherheitstests in die frühen Phasen des SDLC ein. Dort ist das Beheben von Schwachstellen deutlich günstiger und schneller.
Eine angreifbare Anwendung auf den Markt zu bringen, kann ein Unternehmen Geld und Ansehen kosten. Damit Schwachstellen nicht weiter durch die Pipeline wandern, verankern DevSecOps Engineers Sicherheitstests über den gesamten SDLC.
Wissen über Application Security
Ein DevSecOps Engineer muss sich mit Anwendungssicherheit auskennen. Weil sich dieses Feld ständig weiterentwickelt, gehört es dazu, aktuelle Trends und Technologien zu kennen.
Dafür braucht es Neugier und echte Lust auf Wissen. Sicherheitswissen aktuell zu halten, ist für DevSecOps Engineers entscheidend.
Da sie mit sehr unterschiedlichen Anwendungen zu tun bekommen, sollten sie Verfahren der Anwendungssicherheit, Angriffsarten, Geschäftslogik sowie Programmiersprachen und Frameworks kennen – zumindest so weit, dass sie angreifbaren Code erkennen.
Wissen über Cloud-Infrastruktur
Die digitale Transformation erfasst die ganze Welt, und cloudbasierte Dienste werden zum Normalfall. Ein weiterer Grund, warum DevSecOps Engineers moderne Cloud-Infrastruktur verstehen müssen.
Auch die steigenden Kosten für Server im eigenen Rechenzentrum treiben Unternehmen in die Cloud. Dazu kommt, dass die Mittel fehlen, um ohne Hilfe sichere und leistungsfähige Server zu betreiben.
Hier kommen Cloud-Anbieter ins Spiel. Die verbreitetsten Anbieter in diesem Feld sind Amazon Web Services (AWS), Google Cloud Platform (GCP) und Microsoft Azure. Für zuverlässige und sichere Entwicklungsumgebungen setzen viele Unternehmen auf diese Anbieter.
Ein Ansatz nach dem Prinzip „Secure by default“ setzt voraus, dass du Cloud-Technologien beherrschst. Unsere Anwendungen sind sicherer, wenn wir so viele Sicherheitsrichtlinien wie möglich schon standardmäßig setzen.
DevSecOps Engineers müssen also darin geübt sein, Cloud-Infrastruktur zu verwalten und zu betreiben. Auf den ersten Blick sieht dieser Punkt für DevOps und DevSecOps Engineers gleich aus, doch ihr Wissen über Cloud-Sicherheit unterscheidet sich.
Kommunikationsfähigkeit
Gute Kommunikation braucht jeder Mensch in jeder Branche, damit die Zusammenarbeit gesund bleibt. Weil DevSecOps Engineers häufig mit anderen Teams arbeiten, erwartet man von ihnen mehr als den Durchschnitt.
Wichtig ist, dass sie gefundene Schwachstellen dem Entwicklungsteam am konkreten Code erklären können.
Zwischen AppSec-Fachleuten und Entwicklungsteams läuft die Verständigung nicht immer glatt. Beide Seiten haben manchmal andere Prioritäten und Ziele. Deshalb hilft es sehr, gut kommunizieren zu können und mit Menschen umgehen zu können, wenn man mit beiden Seiten arbeitet.
Zusammengefasst: Von DevSecOps Engineers wird erwartet, dass sie DevOps-Prozesse, sichere SDLC-Praktiken, Anwendungssicherheit und Cloud-Infrastruktur verstehen. Und vor allem, dass sie gute Teamplayer sind und selbst die Initiative ergreifen.